 splify2
#
Управляющий слой для маршрутизатора OpenWrt поверх ядра steer: выбранные сервисы идут через туннель на всех устройствах сети, остальное — напрямую. Интерфейс — страница LuCI (Сервисы → splify2), бэкенд — объект rpcd на shell; сам трафик маршрутизирует ядро steer (nftables и таблицы маршрутизации ядра Linux), splify2 пишет ему спеку и показывает состояние.

Какое ядро нужно#
splify2 26.11 работает с ядром steer 2.1.0 или новее — это пакет steer-core. Протоколы и виды
выходов в ядре 2.1 — его плагины: vless, hysteria2, proxy (Trojan, Shadowsocks, SOCKS, HTTP, VMess),
xsteer, obfs (WireGuard поверх поддельного TCP), awg (свой туннель WireGuard или AmneziaWG) и
warpbox (WARP) лежат в самом пакете ядра и ставятся без сети; мост Telegram (tgws) и warpbox-ui —
из репозитория splify2-extended-plugins. Выход без своего плагина ядро показывает недоступным.
Ядро старее 2.1.0 карточка ядра в «Настройки → Интерфейс» называет «Ядро устарело»: изменения на нём не
применяются, плагины не ставятся — менеджер плагинов есть только в ядре 2.1. Карточка ставит и
обновляет ядро: пакет steer-core и затем недостающие плагины протоколов — отмеченные и нужные выходам
спеки. При первой установке протоколы выбираются галочками, по умолчанию VLESS, Hysteria2 и протоколы
прокси. Ставит ядро плагин updater: без него в карточке остаются ссылка на выпуски и команда установщика.
Если на роутере стоит steer-box-connector (sing-box для podkop и forkop на ядре steer), ядро ведёт он: splify2 пишет «Ядро занято: podkop» (или forkop; если нет ни того, ни другого — steer-box-connector), не запускает службу steer, не применяет настройки и не трогает пакеты ядра. Коннектором splify2 не управляет.
Что умеет#
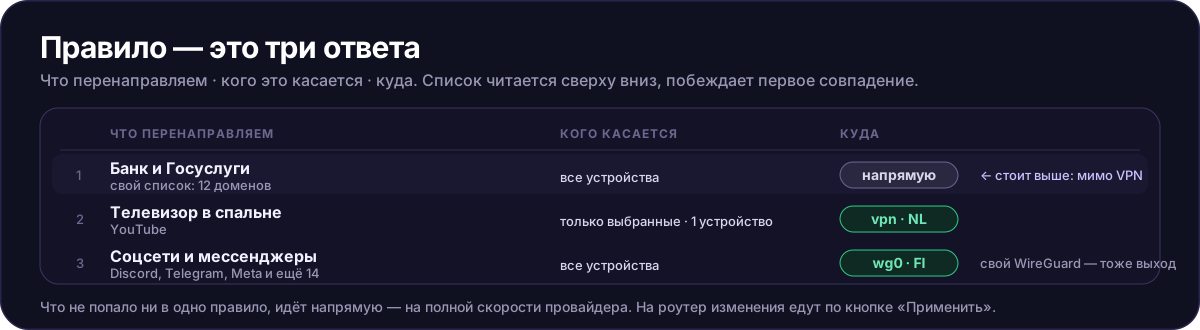
Правила. Правило — «что» + «кого касается» + «куда». «Что» — сервисы каталога и свои списки
(домены и подсети, текстом, ссылкой или файлом), либо весь трафик. «Кого» — вся сеть либо
выбранные устройства (по MAC из аренд DHCP или по адресу, подсети, диапазону a-b — IPv4 и
IPv6). «Куда» — выход. Список читается сверху вниз, побеждает первое совпадение:
исключение («Напрямую») должно стоять выше туннельных правил. Правило можно выключить, не удаляя;
у правила с доменами выбираются режим (поддельные или настоящие адреса) и свой сервер DNS (из
раздела «DNS» — сервер или несколько серверов — или адресом прямо в правиле), а в
режиме поддельных адресов — порт назначения: соединения к этим доменам уходят на него вместо
запрошенного.
Первая настройка. На роутере без правил главная предлагает мастер «Настроим splify2» в три шага:
через что пустить трафик (подписка VPN, свой туннель файлом или текстом, туннель роутера), что пустить и
каким DNS спрашивать — и первое правило готово; «Пропустить» закрывает мастер. На пустой главной есть и
карточка быстрого старта: вставьте ссылку подписки — выход на её узлах создастся сам; отметьте плитки (YouTube, Discord, Telegram, нейросети или весь трафик) — правила запишутся и
применятся. Плитка есть, только если каталог знает такой сервис; «Не сейчас» прячет карточку насовсем.
Оба выключаются в настройках плагина andromeda.
Весь трафик устройства — в VPN. На экране правил кнопка «Устройство целиком в VPN»: выберите устройство из списка (в правило ложится MAC) или введите его адрес и выберите выход — всё, что устройство отправляет в интернет, идёт через выход. Свою сеть это не затрагивает: роутер и соседи по дому остаются доступны. Подсеть и диапазон адресов не подходят — только одно устройство.
Как применяются настройки. Кнопок «Сохранить» и «Применить» в панели нет: правка записывается
на роутер сама, а применяет её сам роутер — плагин autoapply — через секунду после последней правки,
даже если страницу уже закрыли. Правки подряд уходят одним применением. Пока роутер применяет, сверху
стоит «Применение…»; потом — «Применено: N изменений» со списком, у каждой строки «Отменить», над
списком «Отменить всё». Записанное и не применённое (отказ ядра, восстановление из архива, другое окно)
называется «Ждёт применения» и показывает, что изменится; роутер доприменяет его сам раз в пять минут.
Отвергнутое ядром не повторяется, пока вы не поменяете настройки: строка говорит «Не применено, роутер
работает по прежним настройкам» и причину словами ядра. Удалённое правило или выход возвращается
кнопкой «Вернуть» в сообщении. Если настройки на роутере поменяли за спиной страницы (вторая вкладка,
ssh), страница сливает свои правки с лежащими и говорит об этом, а не затирает чужое.
Пауза, доприменение и само автоприменение — настройки плагина autoapply. Выключите его — применять
будет открытая страница панели (через 0,8 с после последней правки); в базовом виде — кнопка «Применить».
VPN (раздел «VPN» — один и под LuCI, и в приложении для компьютера). Здесь только добавляют: сверху ссылки подписок — добавить, обновить, удалить; ниже «Свои туннели», «Узлы и автообновление» (узлы подписок, ссылки узлов через пробел — vless://, hysteria2://, trojan://, ss://, socks://, vmess://, прокси http(s)://адрес:порт; у подписки по ссылке остаток трафика и свой период автообновления) и XSTEER. Какие конфигурации взять и как выбирать между ними — решает правило.
Свой туннель файлом. В «VPN → Свои туннели» и в мастере первой настройки — «Добавить туннель»:
имя и файл WireGuard или AmneziaWG ([Interface] и [Peer]), который выдал сервер, — файлом или
вставленным текстом. Устройство туннеля заводит ядро steer (выход kind: awg), в настройки сети
роутера идти незачем. Нужен плагин ядра awg: панель ставит его сама («Ставим модуль туннеля…»), а он —
модуль ядра Linux kmod-amneziawg или kmod-wireguard из репозитория пакетов, поэтому роутеру при этом
нужен интернет. Файл лежит в /etc/steer/awg/<имя>.conf, закрытый от чтения (0600); приватный ключ
не показывается и не попадает в сообщения об ошибках. Туннель с тем же именем уже есть — отказ «Туннель … уже
есть — выберите другое имя»: ключи добавленного туннеля другой файл не заменит; имя другого выхода — «Имя … занято
другим выходом». Удалить туннель можно, когда его не читает ни сохранённая, ни применённая спека. Туннели, уже заведённые в сети роутера (WireGuard, AmneziaWG, OpenVPN), включаются
переключателем в «Туннели роутера».
XSTEER. Новый туннель добавляется ссылкой xs:// от хаба: интерфейс с протоколом xsteer
splify2 заводит в сети роутера сам и запоминает, что завёл его он. Имя, занятое интерфейсом другого
протокола, — отказ.
Куда (блок в правиле). Правило само собирает свой выход: подписки — «Авто» (любой рабочий узел
протокола) или отдельные конфигурации с проверкой задержки; WARP (нужны плагины warpbox и warpbox-ui); свои
туннели; либо «Блок» и «Напрямую». У подписок и своих туннелей — способ выбора: «Самый быстрый»,
«Первый живой» (по порядку отметок), «Вручную» (один) и «Раздача» (новые соединения делятся между
выбранными). Несколько блоков сразу — выход «первый живой» над ними в порядке: подписки, WARP, свои
туннели. Одинаковые наборы у правил — один общий выход (под блоком сказано, с каким правилом он общий);
правка набора у такого правила заводит ему свой выход, остальные остаются как были.
У подписок в «Куда» — страны узлов: «Только эти страны» и «Кроме этих стран» (флажки по странам
узлов подписок; страна узла — флаг в его имени). Страна не бывает в обоих списках: отметка в одном
снимает её в другом. Ядро берёт узлы только отмеченных стран и не берёт узлы исключённых, в том числе
новые после обновления подписки; при «Самом быстром» меряются только они. Для режима «Вручную» (один
узел) выбора стран нет. Под подписками видна страна, которую видят сайты через выход (проверка выхода
с роутера, плагин node-check); если она разошлась с флагом в имени узла — предупреждение с обеими
странами.
Выход в спеке остаётся обычным: пул, группа, туннель по подписке (VLESS — плагин vless,
hysteria2 — hysteria2, trojan, shadowsocks, socks, HTTP, vmess — proxy), свой туннель awg, WARP,
tgws. Бейджи конфигурации — протокол (VLESS, Hysteria2, Trojan, Shadowsocks, VMess, SOCKS, HTTP,
xsteer, WireGuard, AmneziaWG), транспорт, защита и особенности узла — стоят у пилюль узлов и у выходов
на главной.
Фаервол. Зоны и пробросы для выходов и клиентов splify2 заводит сам и убирает, когда они больше
не нужны, — только то, что завёл он (записано в /etc/splify2/fw-owned). Устройства туннелей без
своей зоны попадают в зону steer_zone, устройства клиентов без зоны — в steer_clients. Проброс
в зону туннелей идёт из настоящих зон устройств клиентов, а наружу — в настоящую зону внешней сети,
как бы они ни назывались; не нашлась зона внешней сети — проброса нет, и splify2 об этом говорит.
Туннель, который вы положили в свою зону, в ней и остаётся: splify2 саму зону не меняет, а
заводит в неё проброс из зоны клиентов.
DNS (раздел «DNS»). Серверы встроенного резолвера ядра: DoH, DoT, DoQ, DoH3 (адрес h3://имя[/путь]) и обычный DNS (по UDP
или TCP), для каждого выход, через который уходит запрос, адреса сервера и серверы для разрешения его имени;
кэш ответов и сроки хранения в нём, режим доменных правил; состояние серверов и кэша берётся из
журнала резолвера.
«Для имён под правилами» и «Для остальных сайтов» выбирается одно из трёх: DNS роутера, один
сервер или несколько из уже добавленных. Несколько серверов спрашиваются «По очереди» —
следующий, когда предыдущий отказал или молчит полторы секунды; отказавший на время уходит в конец
и потом проверяется снова, — или «Сразу все», и ответ берётся первый годный. Порядок серверов
задаётся стрелками; видно, кого спросят первым и кто сейчас не отвечает. Сайты вне правил без
выбора спрашиваются у DNS роутера; с выбранным сервером имена своей сети (имена устройств, .lan,
обратные зоны) всё равно остаются у DNS роутера, а если сервер не отвечает, ответ даёт DNS роутера —
интернет не пропадает. В правиле сервер DNS выбирается и из групп нескольких серверов.
У сервера DoT и DoH (tls://, https://) — в разделе и у своего сервера в правиле — есть выключатель
«Делить первый пакет»: он пишет fragment: true; при смене адреса на другой вид (udp, tcp, quic, h3) ключ
снимается.
Выключатель «Клиенты Tailscale и ZeroTier» (dns.mesh_clients) заворачивает запросы DNS клиентов
mesh-VPN (устройства tailscale* и zt*) на резолвер ядра, и доменные правила действуют на этих
клиентов. Нужна и настройка самой сети: Tailscale-клиент спрашивает свой MagicDNS, и до роутера запрос
доходит, только если сеть выдаёт клиентам адрес роутера как сервер имён; ZeroTier — то же через
DNS-сервер сети. Выключен — чужую сеть ядро не трогает.
Серверы, настроенные на самом роутере (dnsmasq, https-dns-proxy), splify2 не создаёт, не читает и не меняет.
Каталог и списки (плагин lists-catalog). Каталог сервисов приходит ссылкой (по умолчанию
splify2-lists) и обновляется без переустановки; свои
списки добавляются текстом, ссылкой или файлом (.lst, .txt или набор sing-box .srs), до 1 МБ на список.
Списки, на которые ссылаются правила, обновляются раз в сутки; адресные подгоняются под свободную память
роутера, а список, сократившийся при обновлении кратно, не заменяется — порог в настройках плагина.
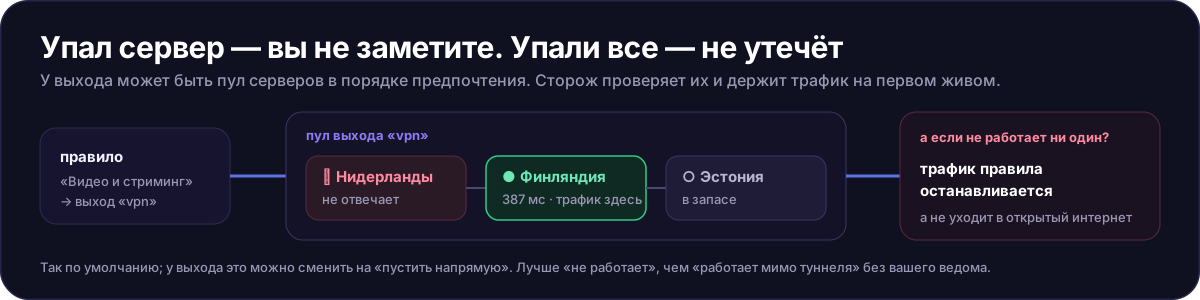
Состояние. Главная: работает ли маршрутизация — по проверкам ядра и по выходам правил: выход
правила не отвечает — заголовок «Выход не отвечает» и чей трафик остановлен или идёт напрямую;
правила с трафиком, выходы с откликом и страной, остаток подписки,
«Куда пойдёт запрос» (ответ ядра steer по живым правилам ядра Linux). Для групп — какой член несёт трафик.
У выхода подписки — внешний адрес: IPv4, которым выход ходит наружу (по ответу
https://1.1.1.1/cdn-cgi/trace, запрошенному через сам выход; по нему же страна). Адрес закрыт
размытием и открывается значком глаза. У выходов и правил рядом со скоростью — график за последние
минуты. Раздел «Диагностика» печатает приговоры ядра дословно, а ниже — журнал ядра с поиском.
Раздел «Запросы» — что ядро делает с трафиком прямо сейчас, в одном месте. «Имена»: какие имена спрашивали у резолвера ядра и какое правило, выход и узел им достались (или что имя идёт мимо правил), «Почему сюда» — ответ ядра для этого имени. «Соединения»: кто (имя из аренд DHCP или адрес), куда, через какой выход, по какому правилу и узлу. «Трафик»: скорость каждого выхода, график за сутки и сколько прошло с запуска; сколько унёс каждый клиент (если ядро Linux считает объём соединений). Поиск есть на каждой вкладке, «Пауза» останавливает обновление списка. История копится, пока панель открыта: время, когда её не было, на графике — пропуск, а не нули.
Вид у панели один: и под LuCI, и в приложении для компьютера — главная блоками, правила открываются с неё; на узком экране разделы — в нижней панели, которая прокручивается, если не помещается.
Обслуживание. Архив настроек (плагин backup: выгрузить и восстановить, в нём и настройки
плагинов, и файлы своих туннелей), обновление ядра и самой панели (плагин updater), остановка всей
маршрутизации одной кнопкой, splify2-purge (убрать следы), настройки переживают sysupgrade.
Плагины#
Вкладка «Плагины» панели: каталог с поиском сверху, репозитории, установленные плагины карточками ниже. В карточке — выключатель, версия и репозиторий, «Обновлять автоматически», корзина с подтверждением и строка состояния; имя раскрывает настройки плагина. Плагин из чужого репозитория помечен «не официальный, splify2 за него не отвечает». Плагин, нужный выходам, снять нельзя — отказ называет эти выходы. В базовом виде то же — вкладка «Плагины».
Плагины ставит менеджер плагинов ядра steer подписанными архивами .s2p; подпись он проверяет
ключами из пакета ядра. Подключены два официальных репозитория — splify2-core-plugins и
splify2-extended-plugins (/etc/steer/plugins/repos.d/). Свой репозиторий добавляется адресом и ключом:
панель показывает номер ключа — сверьте его с тем, что опубликовал автор. Плагины чужого репозитория
работают на роутере с теми же правами, что и официальные.
Плагины из коробки — в семени пакета splify2 (/usr/share/splify2/seed/), ставятся при установке и
обновлении пакета без сети; потом обновляются из репозитория. Что не встало, повторяется раз в десять
минут (или сразу — командой splify2-seed); снятый вами плагин при обновлении пакета не возвращается.
| Плагин | Что делает |
|---|---|
andromeda |
панель splify2 с этими экранами (Andromeda) |
autoapply |
сохранённое применяет сам роутер |
subscriptions |
автообновление подписок со своим периодом у каждой, остаток трафика, свои названия |
lists-catalog |
каталог списков, свои списки, обновление раз в сутки |
backup |
архив настроек |
node-check |
проверка узлов подписок и страна выхода с роутера |
group-check |
проверка членов групп выходов и история отказов |
updater |
версии и установка ядра steer и splify2 |
lang-ru, lang-en |
русский и английский панели, базового вида и сообщений роутера |
Без плагина его часть панели отвечает «нужен плагин» — остальное работает.
Базовый вид — запасная страница на обычном LuCI: обзор с состоянием ядра, формы разделов спеки,
спека текстом с проверкой ядром, плагины и настройки. Открывается пунктом «Базовый вид» в меню разделов
Andromeda или ?basic=1 в адресе; поле «Интерфейс» на его вкладке «Настройки» выбирает, какой вид
открывать по умолчанию. Если Andromeda не встала или не загрузилась, на её месте открывается базовый вид.
Безопасный режим. Плагин сломал панель — откройте её с ?safe=1 в адресе: Andromeda загрузится без
своих плагинов интерфейса. Плагин мешает работе роутера — создайте файл /etc/splify2/safe
(touch /etc/splify2/safe): хуки, задачи по расписанию, события и замены методов всех плагинов
выключаются, остаются каркас, менеджер плагинов и методы, вынесенные из каркаса в официальные плагины
(каталог списков, архив настроек, подписки, страна выхода, версии и установка). Автоприменения в этом режиме нет — применяет открытая страница. Выход из
режима — rm /etc/splify2/safe. Дальше плагин выключается или снимается во вкладке «Плагины».
Где что лежит#
| Что | Где |
|---|---|
| Спека ядра | /etc/steer/spec.yaml (до первой записи панелью — /etc/steer/spec.json; прежний spec.json остаётся копией spec.json.bak) |
| Последняя применённая спека и предыдущая | /etc/steer/spec.applied.json, /etc/steer/spec.prev.json |
| Подписки | /etc/steer/subs/, /etc/steer/sub.txt |
| Списки | /etc/steer/lists/ |
Свои туннели (kind: awg) |
/etc/steer/awg/<имя>.conf |
| Настройки панели | /etc/config/splify2 |
| Что splify2 завёл в фаерволе и в сети, какие плагины поставил из семени | /etc/splify2/fw-owned, /etc/splify2/net-owned, /etc/splify2/seeded |
| Плагины, их состояние и настройки | /usr/lib/steer/plugins/<id>/, /etc/steer/plugins/state.json, /etc/steer/plugins/conf/<id>/ |
| Репозитории плагинов | /etc/steer/plugins/repos.d/ |
Как откатить#
- Правку — «Отменить» у строки в «Применено: N изменений» или «Отменить всё»; удалённое правило или выход — «Вернуть» в сообщении.
- Все настройки — архивом: «Настройки → Дополнительно», архив настроек (плагин
backup) выгружается файлом и восстанавливается из него. - Плагин — выключателем или корзиной в его карточке; сломавший панель — через безопасный режим (выше).
- Версию ядра или панели — выбором версии в карточке ядра или обновления в «Настройки → Интерфейс».
Установка и обновление#
wget -O /tmp/splify2-install.sh https://raw.githubusercontent.com/splify2/splify2/main/install.sh && sh /tmp/splify2-install.sh
splify2 26.11 работает с ядром steer 2.1.0 или новее (пакет steer-core). Пакет splify2 зависит от
luci-base, ip-full, curl (страна, внешний адрес и отклик выходов), ucode, ucode-mod-fs и
ucode-mod-ubus. Если на роутере стоит splify первой версии, установщик находит её и говорит об этом до
установки; сам он из первой версии ничего не удаляет и не переносит.
Если GitHub закрыт, роутер скачивает списки и пакеты через зеркало на GitLab и запасные хосты GitHub. Сразу через туннель: Настройки → Общее → Скачивать списки и обновления через туннель.
Обновление с 26.10#
Нажмите «Обновить» у панели. Панель увидит ядро 2.0.x и сама обновит его до 2.1 в фоне: ход виден на странице базового вида, плагины протоколов для ваших выходов, Andromeda и официальные плагины появятся после него. Нет сети — панель повторит сама раз в час, кнопка «Обновить ядро» повторяет сразу (пока плагины не встали, базовый вид говорит по-английски, и кнопка называется «Update the core»).
Установщик одной строкой обновляет и 2.0.x: спека, списки и подписки остаются на месте.
Ядро из прежней панели 26.10.x отдельно не обновляйте — сначала панель.
Полное удаление#
splify2-purge без ключей только показывает, что будет сделано; splify2-purge --yes убирает
настройки, спеку, подписки, списки и файлы своих туннелей (/etc/steer), правила и зоны фаервола,
заведённые splify2, записи расписания и следы прежних версий
(splify2-purge --yes --keep-config оставляет настройки). Чужое — зона фаервола, настройка
https-dns-proxy, интерфейсы с протоколом xsteer, заведённые в настройках сети, — остаётся, о каждом
случае печатается строка; интерфейс xsteer, который панель завела из ссылки, и пробросы, которые она
дописала в вашу зону фаервола, убираются. Плагины убирают свои следы сами.
Пакеты команда не снимает, а называет команду пакетного менеджера. Если ядро ведёт steer-box-connector, ядро steer, его таблица nftables и пакеты ядра остаются: это не
наше. Кнопка «Удалить splify2» в «Настройки → Интерфейс» делает то же и сама снимает пакеты splify2 и
ядра steer (при steer-box-connector — только пакеты splify2).
Чего splify2 не делает#
- Обход DPI (Zapret). Выход
kind: zapretядро не принимает. При обновлении выходыkind: zapretиз спеки убираются, а правила, что вели в них, идут напрямую (direct); прежняя спека остаётся копиейspec.json.zapret.bak. Установленные Zapret и Zapret Manager не снимаются, не читаются и не настраиваются. - Настройка https-dns-proxy. Пакет не зависимость и не настраивается; шифрованный DNS делает резолвер ядра. Уже установленный https-dns-proxy и его файл остаются как есть.
Ссылки#
- Ядро steer — маршрутизация, клиенты туннелей, резолвер
- Каталог списков
- docs/rpcd-api.md — методы бэкенда, вход и выход
- CHANGELOG.md — что изменилось в каждой версии
- Andromeda — интерфейс splify2 (плагин
andromeda) и приложение для компьютера - SDK плагинов — как устроены плагины
- Вопросы и баги — чат; поддержать проект — Cloudtips